Wdrażany z uporem przez kolejne ekipy rządowe Krajowy System e-Faktur (KSeF) miał być rzekomo wyłącznie narzędziem uszczelniania systemu podatkowego i cyfryzacji relacji biznesowych.
W rzeczywistości – jak wynika z publicznie dostępnej dokumentacji technicznej Ministerstwa Finansów oraz alarmujących ustaleń niezależnych ekspertów – system ten przekształcił się w architektoniczną pułapkę. Przez zagraniczną infrastrukturę brzegową przepływają wrażliwe strumienie danych opisujące całość polskiego obrotu gospodarczego, generującego Produkt Krajowy Brutto. Skala zagrożenia oraz wielowymiarowego działania na szkodę Rzeczypospolitej Polskiej nie znajduje precedensu w całej historii III RP.
Cyfrowy węzeł poza kontrolą państwa: luka architektoniczna KSeF
Z analiz eksperckich (m.in. Grzegorza Świderskiego) oraz dokumentacji interfejsów programistycznych (API) wynika, że kluczowy punkt styku systemu z użytkownikami – główna bramka bezpieczeństwa Web Application Firewall (WAF) – została oddana zewnętrznemu, zagranicznemu podmiotowi: firmie Imperva. Przedsiębiorstwo to, założone przez byłego oficera izraelskiego wywiadu i wchodzące obecnie w skład francuskiego koncernu Thales, realizuje operacje m.in. w oparciu o centra analityczne zlokalizowane poza terytorium Polski i Unii Europejskiej, w tym w Izraelu.
Mechanizm ten tworzy krytyczną podatność techniczną:
1. Terminacja ruchu HTTPS na obcej bramce: Bramka WAF deszyfruje ruch sieciowy w celu inspekcji pakietów. W tym newralgicznym punkcie przepływają niezaszyfrowane metadane transakcyjne w formacie JSON: numery NIP sprzedawcy i nabywcy, nazwy podmiotów, kwoty netto, podatek VAT, sumy brutto, waluta oraz dokładne daty i numery dokumentów.
2. Brak szyfrowania end-to-end w ruchu zwrotnym: O ile przesyłanie faktury do repozytorium centralnego posiadało warstwę kryptograficzną, o tyle pobieranie faktur przez podatników nie jest objęte aplikacyjnym szyfrowaniem end-to-end. Treści transakcji i faktur w ruchu zwrotnym przechodzą przez zagraniczną infrastrukturę w postaci jawnej.
3. Mechanizm „5 pól”: Zestawienie podstawowych danych identyfikacyjnych obecnych w metadanych (NIP-y stron, data, numer, kwota) pozwala na zidentyfikowanie, a wręcz pobranie konkretnego dokumentu rozliczeniowego z centralnej bazy danych.
Katalog zagrożeń: od infiltracji zbrojeniówki po wrogie przejęcia
Dostęp obcych podmiotów i służb do całościowego strumienia faktur nie jest problemem teoretycznym – to bezpośrednie uderzenie w bezpieczeństwo państwa i obrót gospodarczy:
- Infiltracja polskiego przemysłu zbrojeniowego i strategicznego: Podmioty wchodzące w skład Polskiej Grupy Zbrojeniowej (PGZ), prywatni kooperanci sektora obronnego, instytuty badawcze oraz dostawcy komponentów wojskowych i logistycznych podlegają przymusowemu fakturowaniu w KSeF. Ujawnienie siatki poddostawców, precyzyjnych specyfikacji materiałowych, wolumenu zakupów części zamiennych, terminów dostaw i tras transportowych pozwala obcym wywiadom na pełne rozpracowanie polskiego łańcucha zaopatrzenia armii oraz identyfikację wąskich gardeł polskiej obronności.
- Wrogie przejęcia i celowany dumping cenowy: Wgląd w poziomy marż, rzeczywiste koszty wytworzenia, strukturę zysku oraz terminy płatności polskich przedsiębiorstw daje zagranicznym konkurentom potężną broń. Mogą oni z chirurgiczną precyzją stosować dumping w kluczowych segmentach rynku, doprowadzać polskie spółki do zatorów płatniczych, a następnie przejmować je za ułamek wartości.
- Kradzież łańcuchów dostaw i know-how: Obcy wywiad gospodarczy zyskuje natychmiastową wiedzę o tym, z kim polskie firmy handlują, kto jest ich strategicznym odbiorcą w Europie i na świecie oraz z jakich surowców korzystają. Umożliwia to agresywne odbijanie rynków zbytu oraz wywłaszczanie polskich innowatorów z owoców wieloletnich badań i rozwoju (B+R).
- Szantaż operacyjny i nacisk gospodarczy: Pełna wiedza o kondycji finansowej spółek prywatnych, państwowych i samorządowych to idealne środowisko do wywierania niejawnego nacisku politycznego, operacyjnego i ekonomicznego na kluczowych decydentów i sektor prywatny.
Zawiadomienie do Prokuratury: zbrodnia stanu i szpiegostwo gospodarcze
Wobec bezprecedensowego zagrożenia do Prokuratury Regionalnej w Białymstoku trafiło rozszerzone zawiadomienie o podejrzeniu popełnienia przestępstwa, złożone przez przedsiębiorcę i redaktora Stanisława Bartnika, występującego jako pokrzywdzony w rozumieniu art. 49 § 1 k.p.k.
Zawiadomienie obejmuje personalną odpowiedzialność konstytucyjnych ministrów, wiceministrów oraz urzędników odpowiedzialnych za projekt i architekturę KSeF w latach 2021–2026. Wskazano podejrzenie popełnienia najcięższych przestępstw przeciwko Rzeczypospolitej:
- art. 129 Kodeksu karnego – zdrada dyplomatyczna / zbrodnia stanu (działanie na szkodę RP w relacjach i porozumieniach z obcymi podmiotami);
- art. 130 § 1, 2 i 3 k.k. w zw. z art. 18 § 3 k.k. – szpiegostwo oraz pomocnictwo w działalności obcych służb specjalnych poprzez celowe lub zawinione stworzenie podatności architektonicznej transferującej dane gospodarcze za granicę;
- art. 266 i 267 k.k. – bezprawne ujawnienie tajemnic państwowych i przedsiębiorstwa oraz stworzenie warunków do nieuprawnionego przełamania zabezpieczeń systemowych.
W zawiadomieniu sformułowano żądania procesowe: natychmiastowe wszczęcie śledztwa, przesłuchanie kluczowych ekspertów oraz decydentów resortu finansów, a przede wszystkim – podjęcie przez prokuraturę i polskie służby kontrwywiadowcze (ABW, SKW) kroków zmierzających do natychmiastowego zablokowania dostępu zagranicznym podmiotom do danych KSeF. Zawiadamiający zażądał również wystąpienia do władz o zawieszenie funkcjonowania KSeF do czasu wybudowania w pełni suwerennej infrastruktury brzegowej i kryptograficznej, zlokalizowanej wyłącznie na terytorium RP, kontrolowanej w 100% przez polską administrację publiczną i wyposażonej w pełne, symetryczne szyfrowanie end-to-end (E2EE).
Konstytucyjne i prawne refleksje: państwo zmusza do samodenuncjacji
Sytuacja wokół KSeF gwałci elementarne zasady polskiego porządku ustrojowego:
- Art. 22 Konstytucji RP (wolność działalności gospodarczej): Zmuszanie przedsiębiorcy pod groźbą dotkliwych sankcji karno-skarbowych do wprowadzania tajemnic handlowych do systemu, który nie zapewnia im elementarnego bezpieczeństwa przed obcym wywiadem, jest nieproporcjonalnym i bezprawnym dławieniem swobody gospodarczej.
- Art. 47 i 51 Konstytucji RP (ochrona prywatności i autonomia informacyjna): Władze publiczne nie mają prawa przymusowo gromadzić i wystawiać na transfer zagraniczny danych wykraczających poza niezbędne wymogi podatkowe.
- Art. 11 ust. 2 ustawy o zwalczaniu nieuczciwej konkurencji: Państwo polskie, zamiast chronić konstytucyjną własność i tajemnice przedsiębiorstw tworzących dobrobyt kraju, samo stało się wektorem ułatwiającym bezprawną infiltrację gospodarki.
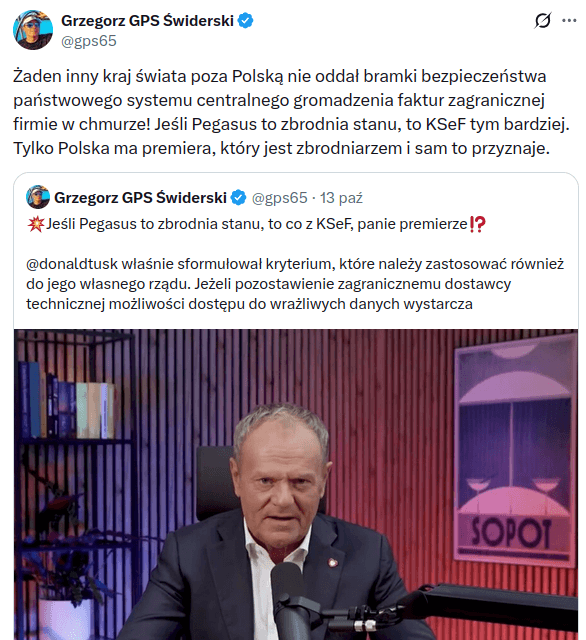
Czas próby dla Donalda Tuska: Pegasus to „zbrodnia stanu”, a co z KSeF?
Prezes Rady Ministrów Donald Tusk publicznie podsumowując ustalenia śledztwa w sprawie inwigilacji systemem Pegasus wypowiedział słowa fundamentalne: „Oddali w ręce obcego państwa – Izraela – tysiące, dziesiątki tysięcy danych, danych wrażliwych polskich obywateli, nie mając nad tym żadnej kontroli. To już nie jest skandal. Tak naprawdę (...) mówimy o zbrodni stanu. I za to będą odpowiadać”. https://x.com/Megatron_ron/status/2109787138271375697
Skoro wyprowadzenie poza polską kontrolę danych kilkudziesięciu czy kilkuset osób w ramach podsłuchów operacyjnych zostało słusznie zdefiniowane przez premiera jako zbrodnia stanu, to jakim mianem należy określić oddanie obcym podmiotom i jurysdykcjom strumienia danych o bilionowych obrotach milionów polskich firm, transakcjach fabryk zbrojeniowych i strategicznych sieciach energetycznych?
Nie można w tej sprawie stosować podwójnych standardów. Wzywamy i apelujemy do wszystkich polskich przedsiębiorców, izb gospodarczych, organizacji społecznych i obywateli o czynne poparcie zawiadomienia złożonego w Prokuraturze Regionalnej w Białymstoku.
Żądamy od premiera Donalda Tuska natychmiastowej, adekwatnej reakcji: pilnego zwołania Kolegium ds. Służb Specjalnych, natychmiastowego zawieszenia KSeF w obecnej, skompromitowanej architekturze oraz powierzenia budowy suwerennej infrastruktury brzegowej krajowym instytucjom. Bezpieczeństwo polskiej gospodarki i tajemnice naszych firm nie mogą być walutą w geostrategicznych grach obcych mocarstw. Suwerenność cyfrowa Rzeczypospolitej musi przestać być pustym hasłem – czas na twarde decyzje i rozliczenie winnych.
Wpisy Grzegorza Świderskiego na temat KSeF:
https://x.com/gps65/status/2102844201125982635
https://x.com/gps65/status/2080341581270253691
https://x.com/gps65/status/2110076501953544249
Wypowiedź Donalda Tuska o udostępnieniu danych obcym służbom i o "zbrodni":
https://x.com/Megatron_ron/status/2109787138271375697
Informacje o KSeF: https://slonecznystok.pl/gospodarka/technilogie/zatrwazajace-informacje-o-ksef-polskie-firmy-i-bezpieczenstwo-panstwa-zagrozone.html
Narażamy się obcym służbom specjalnym i grupom interesów kontrolującym III RP, patrząc na ręce władzy i podejmując interwencje w ważnych sprawach społecznych. Mamy świadomość, że wykonywanie obywatelskiego i prawnego obowiązku niesie poważne ryzyko dla nas i naszych rodzin. Dlatego licząc się z potencjalnym atakiem, zwłaszcza ze strony służb, z ostrożności oświadczamy, że dbamy o zdrowie i nikt z nas nie zamierza popełnić samobójstwa, zginąć w wypadku ani nagle umrzeć.
Osobiście płacę wysoką cenę za występowanie w obronie atakowanych oskarżeniami o mowę nienawiści, podejmowanie interwencji i kontrolowanie działalności władzy oraz prokuratury. Jeśli możesz, wesprzyj mnie drobną kwotą: https://zrzutka.pl/gx2axn
Jesteś sędzią, prokuratorem, policjantem? Posiadasz wiedzę o nieprawidłowościach, wykorzystywaniu organów państwa do antypolskiej działalności, zwłaszcza ingerencji obcych służb specjalnych w pracę policji, prokuratury i sądu? Zawiadom nas o tym. Masz obowiązki polskie wynikające z ustaw oraz ślubowania.